당신의 홈페이지, AI는 이미 알고 있습니다
구버전 PHP 사이트가 2026년에 특히 위험한 이유
- 공개된 워드프레스 사이트 10곳 중 7곳이 보안 지원이 끝난 PHP로 돌아갑니다.
- 예전엔 해커가 하나씩 찾던 취약 사이트를, 이제는 AI 봇이 24시간 자동으로 찾아냅니다.
- 아래 30초 자가진단에서 2개 이상 해당되면 지금 점검이 필요합니다.
“잘 돌아가는데요?” — 그게 가장 위험한 신호입니다
홈페이지가 멀쩡하게 열린다고 안전한 것은 아닙니다. 구버전 PHP의 문제는 ‘고장’이 아니라 ‘열린 문’입니다. 겉으로는 아무 이상이 없는데, 공격자의 목록에는 이미 올라가 있을 수 있습니다.
PHP는 워드프레스를 포함한 전 세계 웹사이트 대부분을 움직이는 프로그래밍 언어입니다. 버전마다 ‘보안 지원 종료일’이 있고, 그날이 지나면 새로운 취약점이 발견돼도 아무도 고쳐주지 않습니다.
지금 어떤 버전이 위험한가
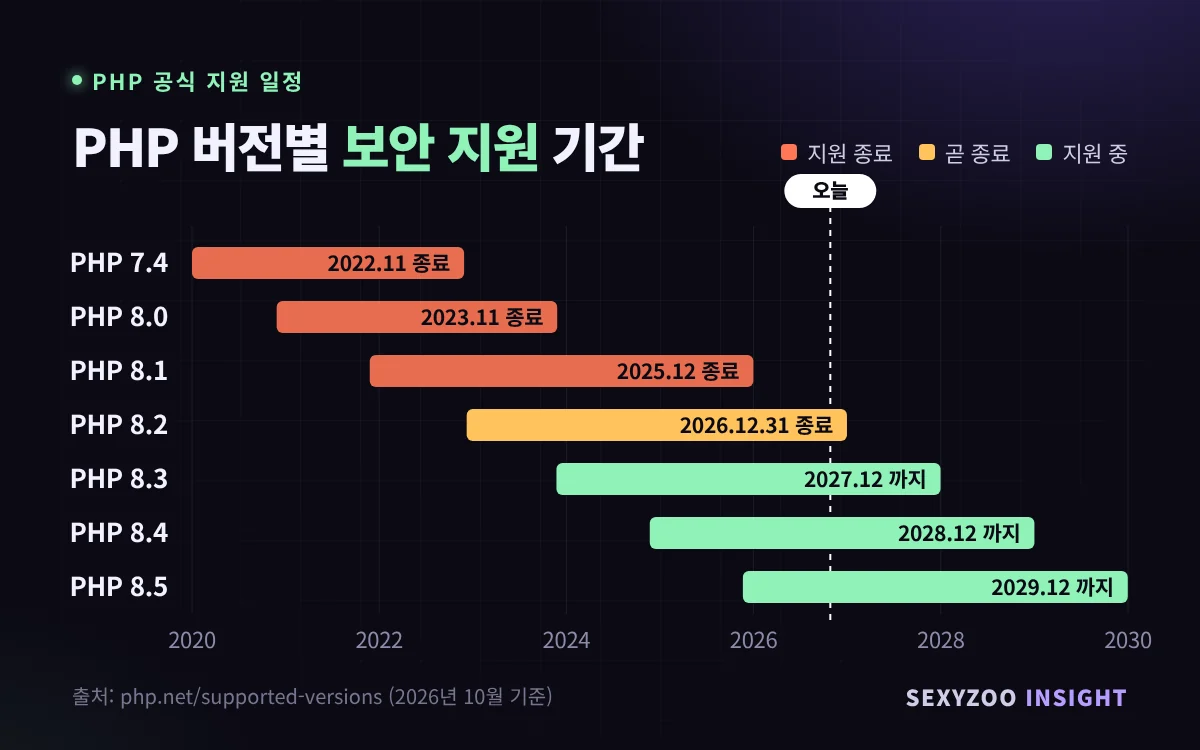
PHP 7.x와 8.0, 8.1은 이미 보안 지원이 끝났고, 8.2도 2026년 12월 31일에 종료됩니다. 지금 안전하게 쓸 수 있는 건 8.3 이상입니다.
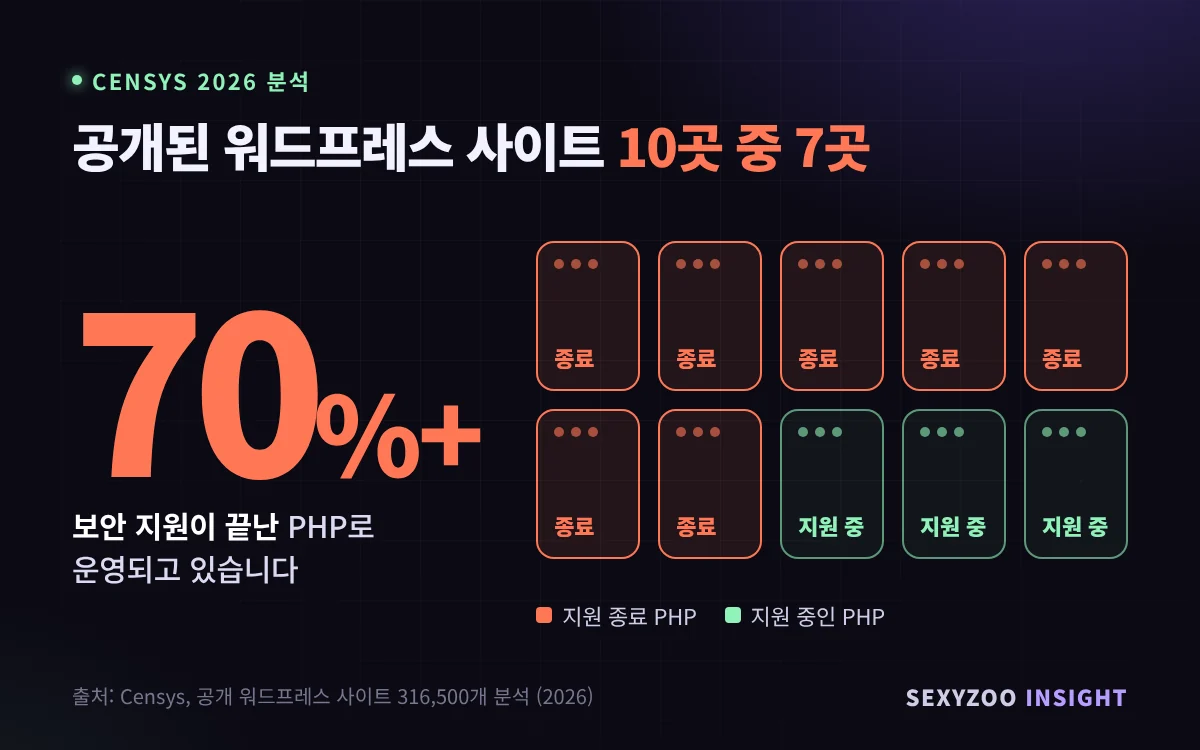
현실은 어떨까요? 보안 분석 기업 Censys가 공개된 워드프레스 사이트 316,500개를 분석한 결과, 70% 이상이 지원 종료된 PHP를 쓰고 있었습니다. 워드프레스는 업데이트하면서도 PHP는 처음 설치한 그대로 두는 경우가 대부분이기 때문입니다.
예전엔 사람이 찾았고, 지금은 AI가 찾습니다
몇 년 전까지 해킹은 ‘노동’이었습니다. 공격자가 사이트를 하나씩 들여다보고, 버전을 확인하고, 맞는 공격 방법을 찾아야 했습니다. 그래서 작은 회사 홈페이지는 상대적으로 안전했습니다. 굳이 시간을 들일 이유가 없었으니까요.

지금은 다릅니다. AI 기반 스캐닝 봇이 수십만 개의 사이트를 자동으로 훑고, 취약한 버전을 발견하면 그에 맞는 공격 코드까지 만들어냅니다. 사람이 개입하지 않아도 24시간 돌아갑니다.
AI는 회사 크기를 보지 않습니다. 버전만 봅니다.
뚫리면 잃는 것은 사이트가 아닙니다

신뢰. 고객 문의 내역이나 회원 정보가 유출되면, 한 번 떠난 고객은 돌아오지 않습니다.
검색 유입. 구글이 악성코드를 감지하면 검색 결과에 경고를 붙이고, 크롬은 빨간 경고 화면을 띄웁니다. 몇 년간 쌓은 검색 순위가 하룻밤에 무너집니다.
비용. 복구 비용은 예방 비용의 몇 배가 들고, 복구가 끝나도 평판은 남습니다.
30초 자가진단
해당하는 항목을 눌러 체크해 보세요
체크한 항목 개 · 2개 이상이면 지금 점검이 필요합니다
이 체크리스트는 저장해 두고 1년에 한 번씩 다시 확인하시길 권합니다.
지금 할 수 있는 세 가지
- PHP 버전부터 확인하세요
워드프레스 관리자 화면에서 ‘도구 → 사이트 건강 → 정보’ 탭의 ‘서버’ 항목을 펼치면 PHP 버전이 나옵니다. 접속이 어렵다면 호스팅 업체에 “내 PHP 버전이 몇인가요?”라고 물어보셔도 됩니다.
- 8.2 이하라면 업데이트 일정을 잡으세요
대부분의 호스팅 패널에서 PHP 버전을 바꿀 수 있습니다. 다만 오래된 플러그인이나 테마는 최신 PHP에서 오류가 날 수 있으니, 반드시 백업과 호환성 점검이 먼저입니다.
- 손을 댄다면 ‘업그레이드’를 고려하세요
PHP 버전만 올리는 건 응급처치입니다. 3년 넘은 사이트라면 디자인, 속도, 모바일, 검색 최적화 모두 2026년 기준과 거리가 있을 가능성이 큽니다. 응급처치 비용과 재구축 비용을 나란히 놓고 비교해 보세요.
우리 사이트, 지금 얼마나 위험할까요?
사이트 주소만 보내주시면 PHP 버전, 플러그인 상태, 노출된 위험 요소를 정리해 드립니다. 영업 전화는 하지 않습니다.
무료 사이트 진단 신청하기 →참고 자료: PHP 공식 지원 일정(php.net/supported-versions), Censys WordPress 분석(2026), GBHackers 보도